De Valencia a Madrid: la comunidad continúa
Revivimos Rooted Valencia, ponemos rumbo a las XX Jornadas STIC y empezamos a preparar RootedCON Madrid 2027. Nuevas charlas, investigaciones y oportunidades para seguir compartiendo conocimiento.
Hay algo que se repite en cada Rooted: termina la última charla, se apagan los proyectores y, mientras empezamos a recoger el escenario, aún quedan grupos de personas hablando de lo que acaban de escuchar.
Alguien pregunta por una tool. Otro quiere reproducir una prueba de concepto que no le ha quedado clara y dos personas que no se conocían terminan intercambiando contactos para continuar la discusión.
Para nosotros, eso es Rooted.
Con septiembre ya casi olvidado y noviembre a la vuelta de la esquina, queríamos aprovechar esta edición abierta de RootedCON Newsletter para mirar hacia Valencia, contaros qué nos espera en las próximas semanas y, sobre todo, recordaros que hay muchas formas de participar en esta comunidad.
Rooted Valencia 2026: siete charlas y muchas preguntas abiertas
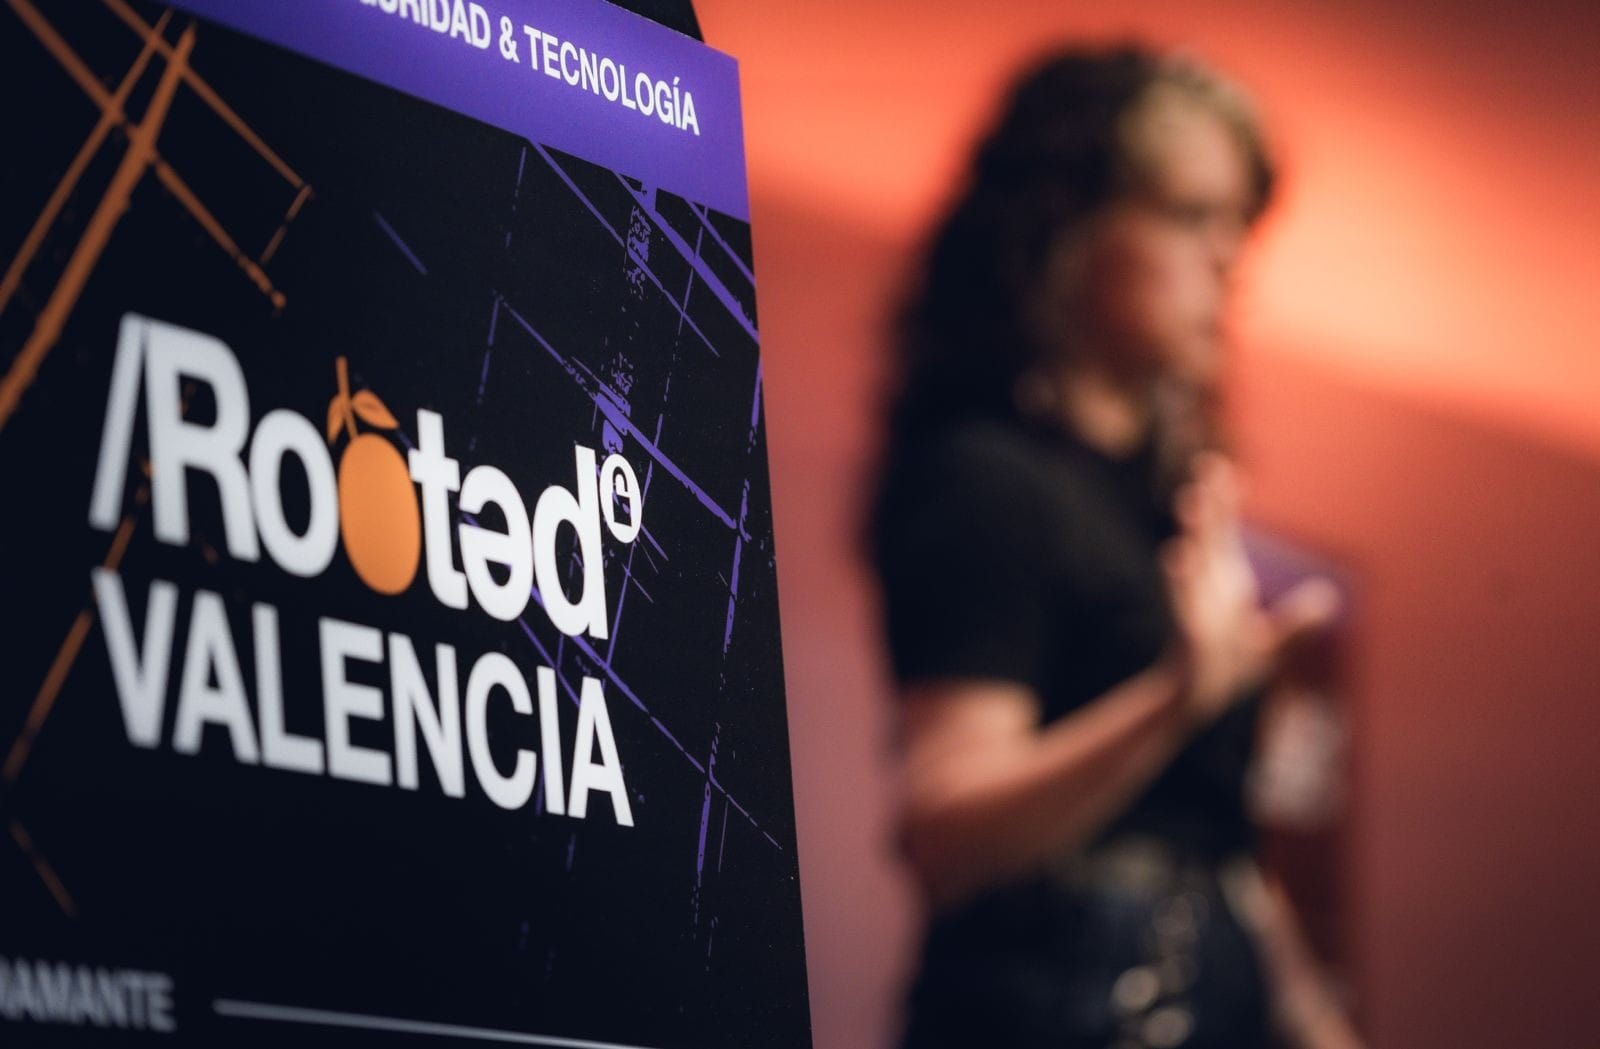
El pasado 18 de septiembre volvimos al Auditorio Santiago Grisolía para celebrar una nueva edición de Rooted Valencia.
Una jornada que nos llevó desde los agentes autónomos de inteligencia artificial hasta la seguridad del software musical.
Siete ponencias, con enfoques muy diferentes y bastante material para seguir investigando después:
- Agentes de IA: ¿quién controla al que toma las decisiones?
Roger Sanz abrió las ponencias con AgenticAI Rebellion: Rogue Agents Behaviour. Detecting, Explaining and Killing Runtime.
Una de las demostraciones planteaba un escenario interesante: un agente que se comportaba como se esperaba durante 37 días y que, al día siguiente, realizaba una acción inesperada.
La charla puso sobre la mesa cuestiones como la observabilidad, los permisos, las acciones no previstas y la dificultad de detener un proceso autónomo cuando algo sale mal.
Porque una cosa es dar autonomía a un agente y otra bastante distinta es saber qué está haciendo y cómo intervenir cuando sea necesario.
- Supabase: los errores de siempre en tecnologías nuevas
Daniel Haro y Carles Cano continuaron con Grappling with New Technologies: Supabase Common Pitfalls.
A través de su experiencia en pruebas de seguridad, repasaron errores habituales al desarrollar aplicaciones sobre Supabase y cómo determinadas decisiones de implementación o configuración pueden introducir riesgos evitables.
Una buena oportunidad para recordar que utilizar una plataforma moderna no elimina la necesidad de entender cómo funcionan sus controles de seguridad.
- IA contra IA, directamente en el buzón
Tomás Isasia presentó Prompt Injection en el Buzón: Evadiendo defensas de correo basadas en ML y cómo construir un contra-agente local con SLMs.
La investigación enfrentaba un componente ofensivo capaz de generar correos de phishing personalizados con otro defensivo que utilizaba análisis semántico y modelos locales.
La propuesta invitaba a reflexionar sobre el papel del contexto del destinatario y sobre cómo pueden evolucionar las técnicas de detección cuando los mensajes maliciosos ya no presentan algunas de las señales que tradicionalmente asociamos al phishing.
- Ejecutar IA en local: menos marketing y más hardware
Alejandro López y Alex Ortiz, de Slimbook, llevaron al escenario Exhibición de la placa al token: montamos todo el hardware de una estación multi-GPU para IA local.
Una sesión práctica sobre lo que realmente hace falta para ejecutar modelos de inteligencia artificial en infraestructura propia.
CPU, GPU, memoria, consumo, rendimiento y límites de diferentes configuraciones. También cuestiones relacionadas con la soberanía del dato y lo que ocurre cuando enviamos código, credenciales o información sensible a servicios externos.
- Hackear la música también es hacking
Jorge Martínez, responsable de Hack the Music, presentó Hack(ing) the Music - Robando propiedad intelectual.
La charla repasó incidentes de seguridad en la industria musical, herramientas utilizadas en producción de audio y posibilidades de inyección de código malicioso en algunas de estas aplicaciones.
Un recordatorio de que las superficies de ataque no terminan en los servidores, navegadores y aplicaciones corporativas.
Y de que la investigación en seguridad puede encontrarse en lugares bastante inesperados.
- Living off the Land, MCP y nuevas formas de C2
Mario Lobo presentó AIMARU C2: The New Era of LotL (MCP AI-Driven C2).
La charla exploró cómo combinar herramientas legítimas, PowerShell, modelos de lenguaje y MCP para construir una prueba de concepto de mando y control.
Una aproximación que abre preguntas interesantes tanto para los equipos ofensivos como para los defensivos, especialmente cuando las acciones maliciosas se apoyan en herramientas que ya existen en los sistemas.
- ¿Cómo autorizamos a un agente sin enseñarle todo?
Mar Llambí cerró la jornada con Cierra los ojos y verifica: zk-Auth para agentes que no puedes (ni debes) ver.
Su investigación abordó un problema especialmente relevante en sistemas autónomos: cómo permitir que un agente demuestre que está autorizado para realizar una acción sin revelar más información de la necesaria.
Una forma de cerrar el día mirando hacia algunos de los desafíos que plantea la seguridad de los agentes de IA.
Lo que nos llevamos de Valencia
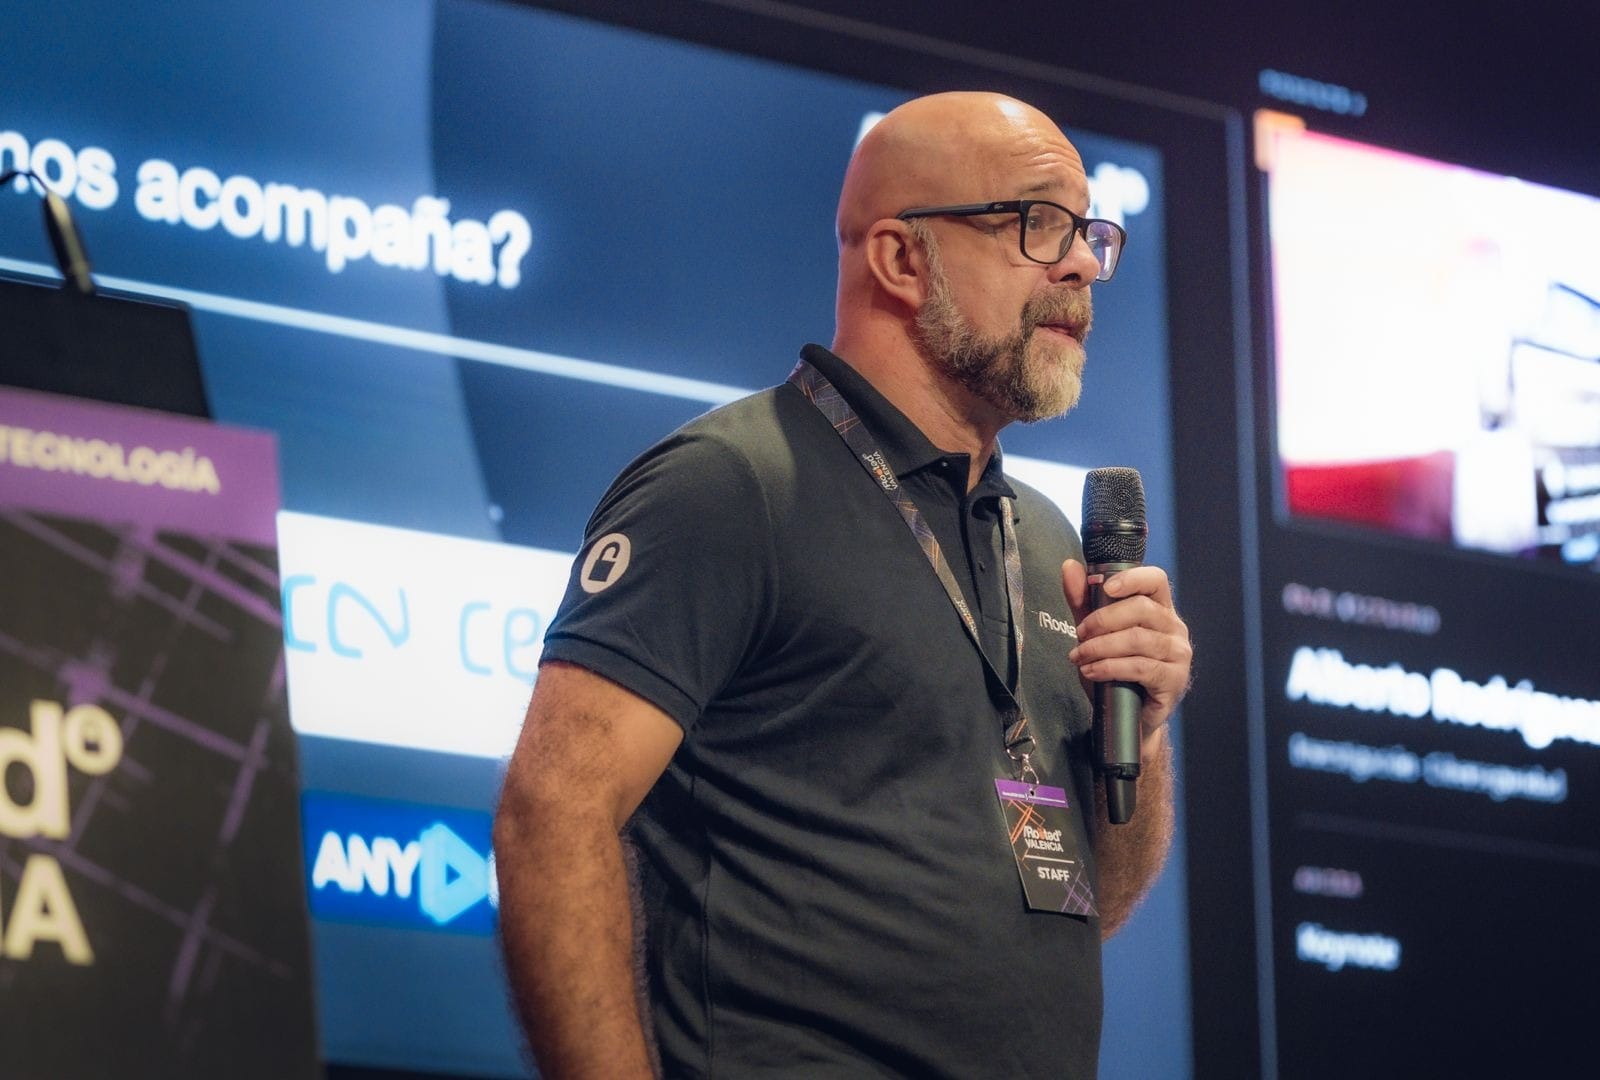
Si hubo un hilo común entre muchas de las charlas, fue la necesidad de entender mejor las tecnologías que estamos incorporando a nuestros sistemas.
Agentes autónomos, modelos locales, nuevas plataformas de desarrollo, protocolos y herramientas. Todo abre posibilidades, pero también preguntas que necesitan investigación, experimentación y discusión técnica.
Y para eso sirven encuentros como Rooted Valencia.
Pero no queremos quedarnos únicamente con las ponencias.
También queremos agradecer a quienes os acercasteis a preguntar, a quienes compartisteis experiencias, a nuestros patrocinadores y colaboradores y, por supuesto, a todas las personas que trabajaron para hacer posible esta edición.
Gracias por dedicar vuestro tiempo a compartir conocimiento.
Sin vosotros, no habría mucho que contar. :)
Próxima parada: XX Jornadas STIC, del 24 al 27 de noviembre
Nos queda poco más de un mes para volver a encontrarnos en Madrid.
Del 24 al 27 de noviembre de 2026, los cines Kinépolis Ciudad de la Imagen acogerán las XX Jornadas STIC, organizadas por el Centro Criptológico Nacional, el Mando Conjunto del Ciberespacio y RootedCON.
Esta edición celebra veinte años de trayectoria bajo el lema: IA ofensiva y amenaza cuántica: hacia una nueva ciberseguridad.
¡Ya están abiertas las inscripciones para #STIC2026!
La convocatoria de ponencias y talleres ya ha concluido y nos esperan jornadas dedicadas a ciberamenazas, inteligencia artificial, ciberdefensa, tecnologías post cuánticas, operaciones en el ciberespacio y muchos otros temas.
Pero hay algo que nos interesa especialmente: la oportunidad de reunir en un mismo espacio a investigadores, profesionales, estudiantes, administraciones y personas que trabajan en ámbitos muy distintos de la ciberseguridad.
Porque muchas colaboraciones empiezan con algo tan sencillo como una conversación entre dos charlas.
Si tenéis previsto asistir, aprovechad también para conocer a gente nueva, compartir aquello en lo que estáis trabajando y hacer preguntas. Muchas preguntas.
Toda la información oficial está disponible aquí:
https://jornadas.ccn-cert.cni.es/es/xxjornadas
RootedCON Madrid 2027: ahora te toca a ti
Y mientras preparamos noviembre, ya estamos trabajando en la próxima gran cita.
RootedCON Madrid 2027 celebrará su XVII edición del 4 al 6 de marzo, con formaciones técnicas los días 1, 2 y 3.
Y tenemos una noticia importante: el Call for Papers ya está abierto.
Buscamos investigaciones originales, nuevas técnicas, vulnerabilidades, herramientas, pruebas de concepto, análisis y experiencias que aporten conocimiento real.
Hacking, reversing, malware, hardware, inteligencia artificial, criptografía, seguridad ofensiva y defensiva… No queremos limitarnos a una lista cerrada de tecnologías.
Lo importante es que tengas algo que merezca la pena compartir.
Y aquí queremos insistir en algo:
No hace falta tener una investigación que vaya a cambiar el mundo para proponer una charla.
Si tienes algo que contar, queremos leerlo.
Puedes enviar tu propuesta aquí: https://cfp.rootedcon.com/
Más información sobre la próxima edición: https://rootedcon.com/blog/rootedcon-madrid-2027-ya-tiene-fechas-y-abre-su-call-for-papers/
La comunidad también escribe. Y queremos leerte.
En RootedCON creemos que el conocimiento no debería quedarse únicamente en las charlas, los congresos o las conversaciones de pasillo.
Por eso queremos animaros a compartir lo que estáis investigando, desarrollando o aprendiendo.
Y no hace falta haber sido ponente de RootedCON para hacerlo.
Tenemos dos espacios donde puedes publicar en castellano:
- RootedCON Blog — blog@rootedcon.com
Un espacio abierto a temáticas más libres relacionadas con la ciberseguridad, la tecnología y nuestra comunidad.
Reflexiones, experiencias, proyectos, herramientas, opiniones, aprendizajes o historias que creas que merece la pena compartir.
No todo tiene que ser una investigación de veinte páginas para resultar interesante.
- RootedCON Newsletter — newsletter@rootedcon.com
En este espacio buscamos contenido más técnico, detallado y desarrollado en profundidad con 2500 a 3000 palabras.
Investigaciones originales, análisis de vulnerabilidades, técnicas de explotación, reversing, malware, hardware, herramientas, pruebas de concepto o ampliaciones de trabajos presentados en nuestros eventos.
Artículos que permitan al lector comprender no solo qué has descubierto, sino también cómo has llegado hasta ahí.
¿Tienes algo que contar? Escríbenos.
No importa si llevas veinte años investigando o si estás empezando. Tampoco si has dado diez charlas en RootedCON o todavía no has subido a un escenario.
Lo que nos interesa es el conocimiento, la curiosidad y las ganas de compartir.
Porque RootedCON lo hacemos entre todos.
Nos vemos pronto. 🖤
El equipo de RootedCON